Mobile-ID Digital Trust
 ISO/IEC 27001:2022 · SIS351224I008
 Published certification scope
 View evidence


 Tiếng Việt
 Home
SYSTEM ARCHITECTURE
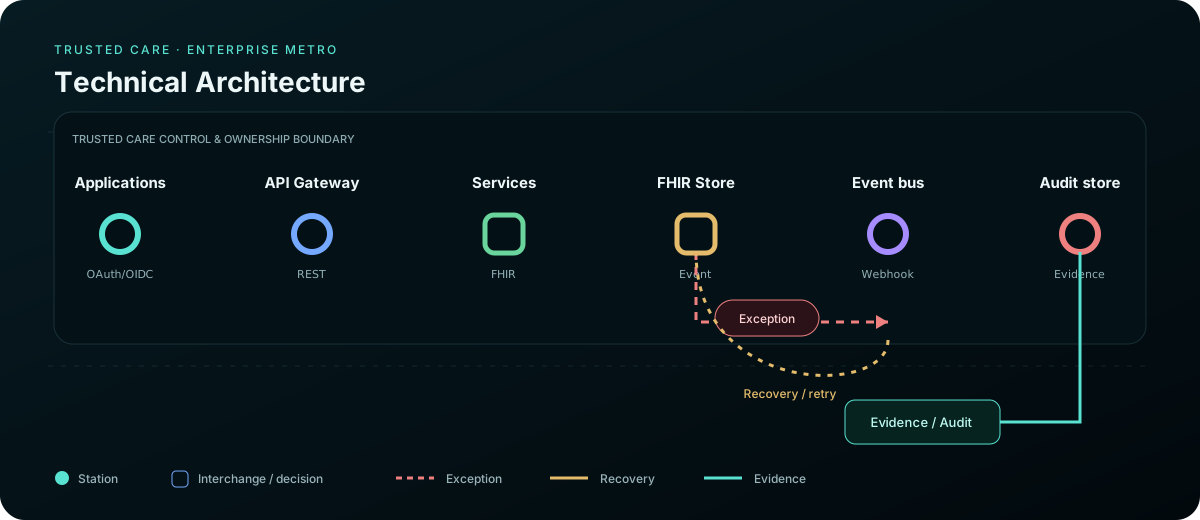
Trusted Care architecture
Clear boundaries between applications, identity, orchestration, health data, devices and evidence; external systems use explicit connector types.
Trusted Care
09 Applications
Identity / Access
API Gateway
↓
Care Orchestration
FHIR / Health Data
Events
↓
Device Integration
Trust / Evidence
Observability
↕ External boundaries
HIS / EMR / EHR
LIS / PACS / Pharmacy
RAR / VNeID
Medical Devices
RESTFHIROAuth/OIDCEventWebhookDICOMwebDevice channel
METRO INFORMATION DESIGN
Connected flow with explicit decisions and evidence